
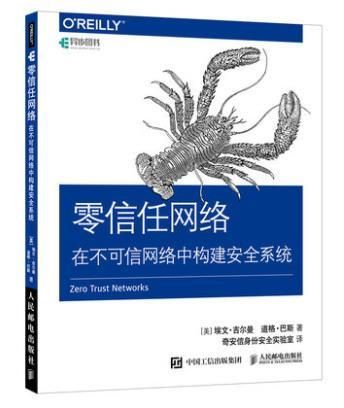
收藏書七成新|[簡體書]零信任網絡:在不可信網絡中構建安全系統
NT$ 450.00
【書籍介紹|內網不再等於可信任】
《零信任網絡:在不可信網絡中構建安全系統》挑戰傳統「外部危險、內部可信」的網路邊界模型。全書從零信任基本概念與信任管理開始,逐步說明網路代理、細粒度授權,以及設備、使用者、應用與流量的信任如何建立和持續驗證,最後討論實作路徑與攻擊者視角。作者強調強身分認證、最小權限、加密、分區存取和可觀測性,讓每次連線根據當下證據決定,而非因位於公司內網就永久放行。這不是購買單一產品即可完成的方案,而是一套涉及架構、營運與組織流程的安全設計原則。
【作者介紹】
埃文.吉爾曼(Evan Gilman)與道格.巴斯(Doug Barth)是網路基礎設施與安全工程實務者,原著由O'Reilly出版。兩位作者以分散式系統、身分與網路安全經驗,將「零信任」從概念口號轉成組件、資料流和營運問題。簡體中文版由奇安信身分安全實驗室翻譯,使術語與本地資安應用接軌。作者的專業重點不是宣稱完全消除風險,而是設計一個不預設位置可信、能持續收集證據並快速撤銷權限的系統。
【書店老闆推薦】
我推薦這本書給網路工程師、資安工程師、架構師、CTO與安全營運團隊。閱讀時先盤點組織的使用者、設備、服務和敏感資料,再對照書中四種信任逐步改造;若直接從工具採購開始,很容易只換名稱而沒有改變授權邏輯。對初學者而言,可先理解最小權限和持續驗證,再進入代理與流量章節;對管理者而言,則應關注導入順序、舊系統相容和事件回應。雲端、遠距工作與供應鏈連線普及後,書中「預設網路不可信」的出發點更重要,但實作仍需依最新標準與技術文件更新。
×